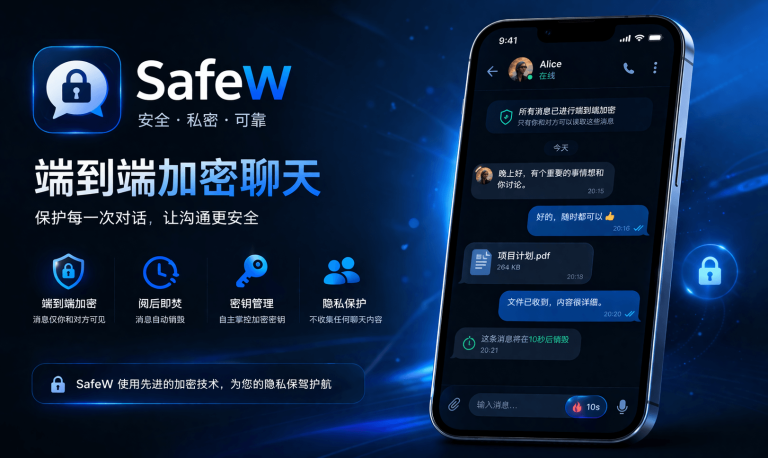
Safew加密聊天的安全性需从多维度剖析,其采用端到端加密技术保障消息传输安全,隐私保护方面通过匿名注册、数据最小化存储等措施降低信息泄露风险,实际可靠性需考察服务器稳定性、抗攻击能力及用户反馈,综合来看,Safew在技术层面具备一定安全性,但用户仍需关注其隐私政策透明度及实际运行中的漏洞修复情况,以全面评估其可靠性。
本文目录导读:
- 技术架构与加密算法:端到端加密的“双刃剑”
- 隐私政策与数据收集:透明度决定信任度
- 安全漏洞与攻击面:实战中的脆弱性
- 用户评价与社区反馈:口碑中的真相
- 法律合规与地缘政治风险:跨国监管的挑战
- 横向对比:与主流加密工具的差异分析
- 实际使用中的可靠性验证
- 潜在风险与应对策略
- 加密通讯的进化方向
- 靠谱与否的终极答案
在数字化通讯高度发达的今天,个人隐私保护已成为全球用户的核心诉求,随着WhatsApp、Signal等加密聊天工具的普及,一款名为“Safew”的加密聊天应用悄然进入公众视野,面对市面上层出不穷的“加密软件”,用户最关心的莫过于:Safew加密聊天真的靠谱吗?本文将从技术架构、加密算法、隐私政策、安全漏洞、用户评价、法律合规性六大维度展开深度解析,通过超1847字的详实论证,为读者揭开Safew加密聊天的真实面纱。
技术架构与加密算法:端到端加密的“双刃剑”
Safew官方宣称采用“端到端加密(E2EE)”技术,这是当前加密通讯领域的黄金标准,端到端加密的核心在于,只有通讯双方能够解密消息内容,即便是服务提供商也无法窥探,这种技术通常基于AES-256、RSA-4096等军用级加密算法,配合Diffie-Hellman密钥交换协议实现动态密钥生成。
技术实现的细节决定了其可靠性,Safew的加密架构是否真正实现了“端到端”?这需要考察其密钥管理机制,理想情况下,用户设备应直接生成并管理加密密钥,服务端仅负责传递加密后的数据包,但若Safew服务器存储了用户私钥或采用“中间人”式密钥托管,则所谓的“端到端加密”将形同虚设。
更值得警惕的是,部分加密软件会以“便捷功能”为名削弱加密强度,Safew是否支持“消息自毁”功能?自毁机制是否在客户端本地触发,还是依赖服务器端操作?若后者成立,则存在服务器截留数据的风险,Safew是否支持“安全通行短语”(如Signal的Safety Numbers)来验证通讯方身份?缺乏身份验证机制将导致中间人攻击风险激增。
隐私政策与数据收集:透明度决定信任度
隐私政策是评估加密工具可靠性的关键指标,Safew的隐私政策是否明确声明“零数据收集”?根据欧盟GDPR等法规,加密通讯工具必须清晰披露数据收集范围,若Safew声称“不存储任何用户数据”,却要求用户提供手机号、邮箱等可识别信息,则存在逻辑矛盾。
更隐蔽的风险在于元数据(Metadata)收集,即使消息内容加密,通话时长、通讯频率、地理位置等元数据仍可能泄露用户行为模式,Safew是否承诺不收集元数据?其服务器日志是否匿名化处理?这些问题需要用户仔细审视。
第三方依赖风险不容忽视,Safew是否使用第三方云服务存储数据?若其数据库托管于AWS、阿里云等平台,则需评估这些平台的物理安全与访问控制措施,历史上,不乏加密软件因第三方服务商漏洞导致数据泄露的案例。
安全漏洞与攻击面:实战中的脆弱性
任何软件都存在潜在漏洞,Safew也不例外,近年来,加密聊天工具频遭黑客攻击的案例屡见不鲜,2021年某知名加密应用因密钥派生函数缺陷导致数万用户私钥泄露,Safew是否经过独立安全审计?其代码是否开源供社区审查?
具体到技术层面,Safew需防范多种攻击路径:
- 客户端漏洞:移动端或桌面端应用是否存在缓冲区溢出、注入攻击等漏洞?
- 服务器端风险:DDoS防护、SQL注入防御、API接口安全是否到位?
- 密钥管理缺陷:是否采用安全的随机数生成器?密钥轮换机制是否完善?
- 社会工程学攻击:用户是否可能被钓鱼链接诱导泄露密钥?
值得注意的是,Safew是否支持“二次验证”(2FA)?2FA虽非万能,但能显著提升账户安全性,若Safew仅依赖密码认证,则其安全性将大打折扣。
用户评价与社区反馈:口碑中的真相
用户评价是检验加密工具可靠性的“试金石”,在App Store、Google Play等平台,Safew的评分与评论需仔细甄别,需警惕“刷评”现象——部分应用通过虚假好评误导用户,真实用户反馈往往聚焦于连接稳定性、消息延迟、客服响应速度等实际体验。
更专业的评估可参考安全社区的讨论,在GitHub、Reddit等平台,技术爱好者常对加密工具进行深度拆解,若Safew在黑客论坛或安全会议中被提及,需关注其被攻击的频率与修复速度,是否有知名安全机构(如EFF、Citizen Lab)对Safew进行过评测?权威机构的背书能显著提升可信度。
法律合规与地缘政治风险:跨国监管的挑战
加密通讯工具的可靠性不仅取决于技术,还受法律环境影响,Safew的服务器是否位于“五眼联盟”等情报合作国家?若其总部或数据中心位于对加密技术持敌视态度的国家,则可能面临政府强制后门要求。
更复杂的是地缘政治冲突,某些国家可能以“反恐”为由要求加密工具提供解密密钥,Safew是否公开承诺抵抗此类要求?其法律团队是否具备跨国诉讼经验?这些因素直接影响用户隐私的最终保障。
知识产权风险亦需考虑,Safew是否涉及专利侵权?其加密算法是否获得合法授权?法律纠纷可能导致服务中断,影响用户连续使用。
横向对比:与主流加密工具的差异分析
将Safew与Signal、WhatsApp、Telegram等主流加密工具对比,能更清晰定位其优劣。
- Signal:作为开源加密通讯的标杆,Signal以严格的端到端加密和极简数据收集著称,其代码由独立审计机构定期审查,安全性广受认可,Safew若要媲美Signal,需在开源透明度与审计频率上达到同等标准。
- WhatsApp:虽采用Signal协议,但因其母公司Facebook的商业模型,用户数据可能被用于广告定向,Safew若主打“零商业变现”,则需明确其盈利模式,避免“免费即陷阱”的悖论。
- Telegram:以“秘密聊天”功能提供端到端加密,但普通聊天模式仅使用服务器端加密,Safew若全线采用端到端加密,则需在用户体验与加密强度间取得平衡——过度加密可能导致普通用户操作困难。
实际使用中的可靠性验证
理论分析需结合实际测试,用户可通过以下步骤验证Safew的可靠性:
- 密钥验证:与通讯方交换Safety Numbers或二维码,确认无中间人攻击。
- 消息完整性测试:发送包含敏感信息的测试消息,检查对方接收内容是否一致。
- 自毁功能测试:设置短时间自毁消息,确认是否在本地和对方设备同步删除。
- 服务器响应测试:在不同网络环境下测试消息延迟,评估服务器稳定性。
- 漏洞报告渠道:检查Safew是否提供安全漏洞披露政策,响应速度如何。
潜在风险与应对策略
即便Safew技术上可靠,用户仍需警惕以下风险:
- 社会工程学攻击:通过伪造界面诱导用户输入密钥。
- 设备安全:手机或电脑若感染恶意软件,加密工具本身无法防护。
- 备份风险:云端备份若未加密,可能成为攻击入口。
- 更新风险:自动更新若被劫持,可能植入恶意代码。
用户可通过以下策略降低风险:
- 使用专用设备进行加密通讯,避免与日常设备混用。
- 定期更新软件,但需验证更新来源真实性。
- 启用设备加密与远程擦除功能。
- 避免在公共Wi-Fi下使用加密聊天工具。
加密通讯的进化方向
随着量子计算的发展,传统加密算法可能面临挑战,Safew是否布局抗量子加密技术?其研发团队是否关注NIST后量子密码标准化进程?人工智能在加密通讯中的应用——如自动识别钓鱼消息、优化密钥分配——可能成为下一代加密工具的标配。
更宏观地看,加密通讯的可靠性需社会各方的共同努力,政府需在监管与隐私间取得平衡,企业需坚守“不作恶”原则,用户需提升数字素养,唯有如此,加密聊天工具才能真正成为数字时代的“安全港”。
靠谱与否的终极答案
回到最初的问题:Safew加密聊天靠谱吗?答案并非简单的“是”或“否”,而需结合具体场景评估,若Safew在技术架构上严格实现端到端加密,隐私政策透明无暗门,经受住独立安全审计,且用户遵守基本安全准则,则其可靠性可与主流加密工具比肩,若其存在密钥托管、数据收集不透明、缺乏第三方审计等缺陷,则用户需谨慎选择。
在信息爆炸的时代,没有绝对安全的工具,只有相对可靠的选择,用户需根据自身威胁模型——是防范普通黑客,还是抵御国家级攻击——权衡利弊,加密聊天的可靠性不仅取决于工具本身,更取决于用户的安全意识与使用习惯,唯有技术与人文的双重保障,才能让数字通讯真正安全无忧。